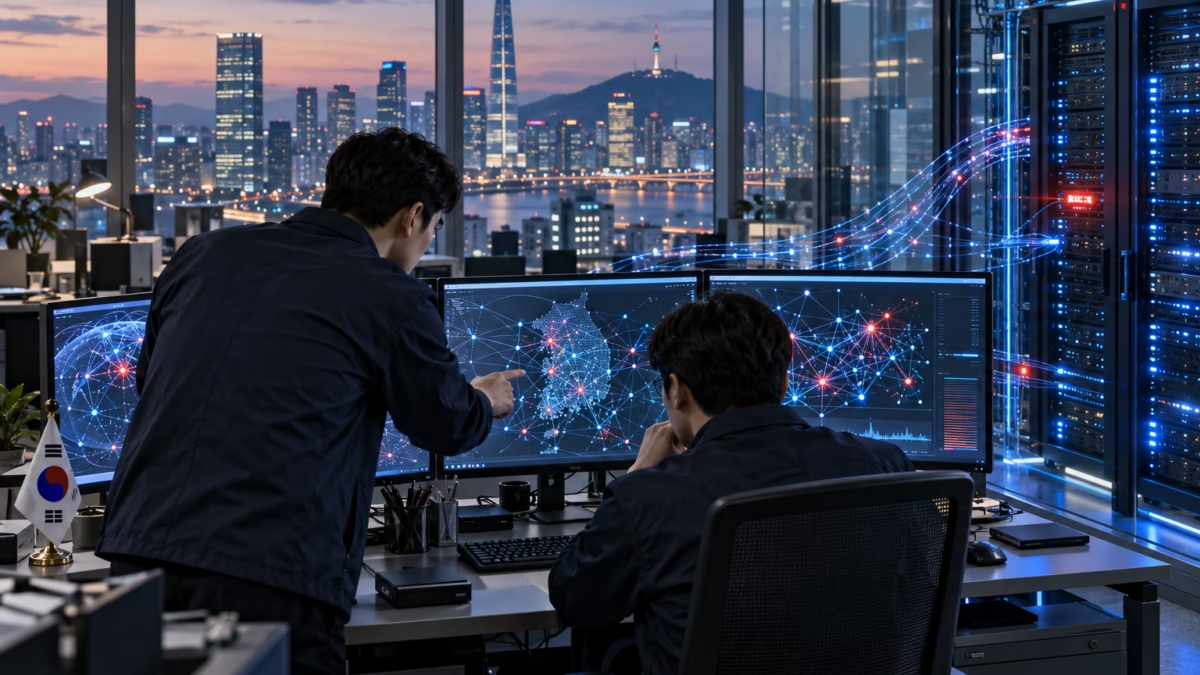
SANTO DOMINGO.– Corea del Sur intensificó este domingo la investigación sobre una cadena de ciberataques contra bancos y otras instituciones financieras, después de que varias entidades reportaran filtraciones de datos personales y las autoridades detectaran indicios de que herramientas de inteligencia artificial pudieron ser utilizadas para automatizar parte de las ofensivas.
El presidente surcoreano, Lee Jae Myung, ordenó una investigación exhaustiva de los incidentes y pidió preparar nuevas medidas de respuesta ante la sucesión de brechas registradas en el sistema financiero.
Las pesquisas todavía no han establecido públicamente que todos los ataques tengan un mismo responsable ni que la inteligencia artificial haya intervenido en cada caso. Sin embargo, autoridades surcoreanas han encontrado señales que apuntan al uso de herramientas automatizadas en parte de la actividad maliciosa.

Shinhan reportó alrededor de 25,000 clientes afectados
Uno de los casos de mayor alcance corresponde a Shinhan Bank, que informó la exposición de información personal de aproximadamente 25,000 clientes.
Entre los datos comprometidos figuran nombres, números telefónicos e información sobre ingresos anuales.
También se reportaron filtraciones en otras instituciones. Yegaram Savings Bank notificó un incidente que afectó a alrededor de 40,000 clientes, mientras que Hana Bank informó sobre datos de 89 clientes comprometidos.
En KB Kookmin Bank se reportó la exposición de cerca de 100 registros, y Hyundai Capital informó que información correspondiente a 146 intermediarios o reclutadores de préstamos quedó comprometida.
Woori Bank y NH Nonghyup Bank también fueron objeto de intentos de acceso, pero lograron bloquearlos antes de que se produjeran filtraciones de información personal, de acuerdo con reportes surcoreanos.
Autoridades encuentran indicios de herramientas de IA
La investigación tomó una nueva dimensión después de que autoridades financieras y policiales detectaran indicios de que herramientas de inteligencia artificial fueron utilizadas para automatizar parte de los ataques.
Entre los elementos examinados aparecen direcciones IP relacionadas con varios de los incidentes y rastros asociados a herramientas automatizadas de pruebas de penetración.
Eso no equivale, por ahora, a una atribución definitiva. Las autoridades siguen investigando si las diferentes instituciones fueron atacadas por un mismo grupo y qué papel tuvo exactamente la inteligencia artificial en cada caso.
No se han reportado pérdidas financieras directas
Hasta el momento, las autoridades han indicado que no se han identificado pérdidas monetarias directas ni afectaciones a los principales servicios de banca móvil o por internet vinculadas con los incidentes investigados.
Sin embargo, la exposición de nombres, teléfonos y otros datos personales puede aumentar el riesgo de phishing, suplantación de identidad y llamadas fraudulentas.
Cuando un atacante conoce el nombre de una persona, su entidad financiera y otros datos particulares, puede construir mensajes o llamadas más convincentes para intentar obtener contraseñas, códigos de autenticación u otra información sensible.
Corea del Sur ordena revisiones de seguridad en todo el sector
La Comisión de Servicios Financieros de Corea del Sur convocó reuniones de emergencia con reguladores, asociaciones financieras y representantes de las instituciones afectadas.
Entre las medidas anunciadas figuran revisiones integrales de los sistemas expuestos a internet, fortalecimiento de controles de acceso y autenticación, reducción de accesos externos innecesarios y un intercambio más rápido de información sobre direcciones IP, métodos de ataque y otros indicadores de amenaza.
Los reguladores también han advertido que los atacantes podrían estar buscando vulnerabilidades de manera simultánea en múltiples compañías financieras, en lugar de concentrarse exclusivamente en una entidad.
Qué debe hacer un cliente si su banco reporta una filtración
La primera medida es confirmar qué información quedó comprometida. Si una contraseña fue expuesta, debe cambiarse de inmediato y también modificarse en cualquier otra cuenta donde haya sido reutilizada.
También es recomendable activar la autenticación en dos pasos, revisar movimientos bancarios y extremar la cautela ante llamadas, correos o mensajes recibidos después de una filtración.
Un usuario nunca debe compartir por llamada, mensaje o correo los códigos de autenticación de un solo uso recibidos para autorizar una operación. Ante cualquier duda, lo más seguro es finalizar la comunicación y contactar directamente al banco mediante sus canales oficiales.
Una señal de alerta para la banca digital
Los incidentes en Corea del Sur muestran cómo la inteligencia artificial puede convertirse en una herramienta relevante tanto para atacar como para defender sistemas financieros.
La misma tecnología que ayuda a detectar comportamientos anómalos también puede utilizarse para automatizar búsquedas de vulnerabilidades, acelerar intentos de intrusión y producir comunicaciones fraudulentas más convincentes.
Para los reguladores y las instituciones financieras, el reto inmediato será identificar hasta qué punto estos ataques forman parte de una campaña coordinada y reforzar las defensas antes de que técnicas similares puedan escalar a incidentes con pérdidas económicas directas.
Acerca del autor